Introduction
L'approche décrite jusqu'à présent dans cette série sur la sécurité de l'information se compose de quatre questions comme suit :
- Quelles sont vos informations les plus précieuses et les plus sensibles ?
- Où sont ces informations ?
- Où doivent se trouver ces informations ?
- Quel objectif de sécurité de l’information cherchez-vous à atteindre ?
Ces questions vous aideront à hiérarchiser les informations, à réduire la surface d'attaque et à déterminer l'objectif des mesures de sécurité que vous mettrez en œuvre. La cinquième et dernière question est la suivante :
- Quelles mesures de sécurité contribueront à atteindre l’objectif identifié ?
d'atténuation
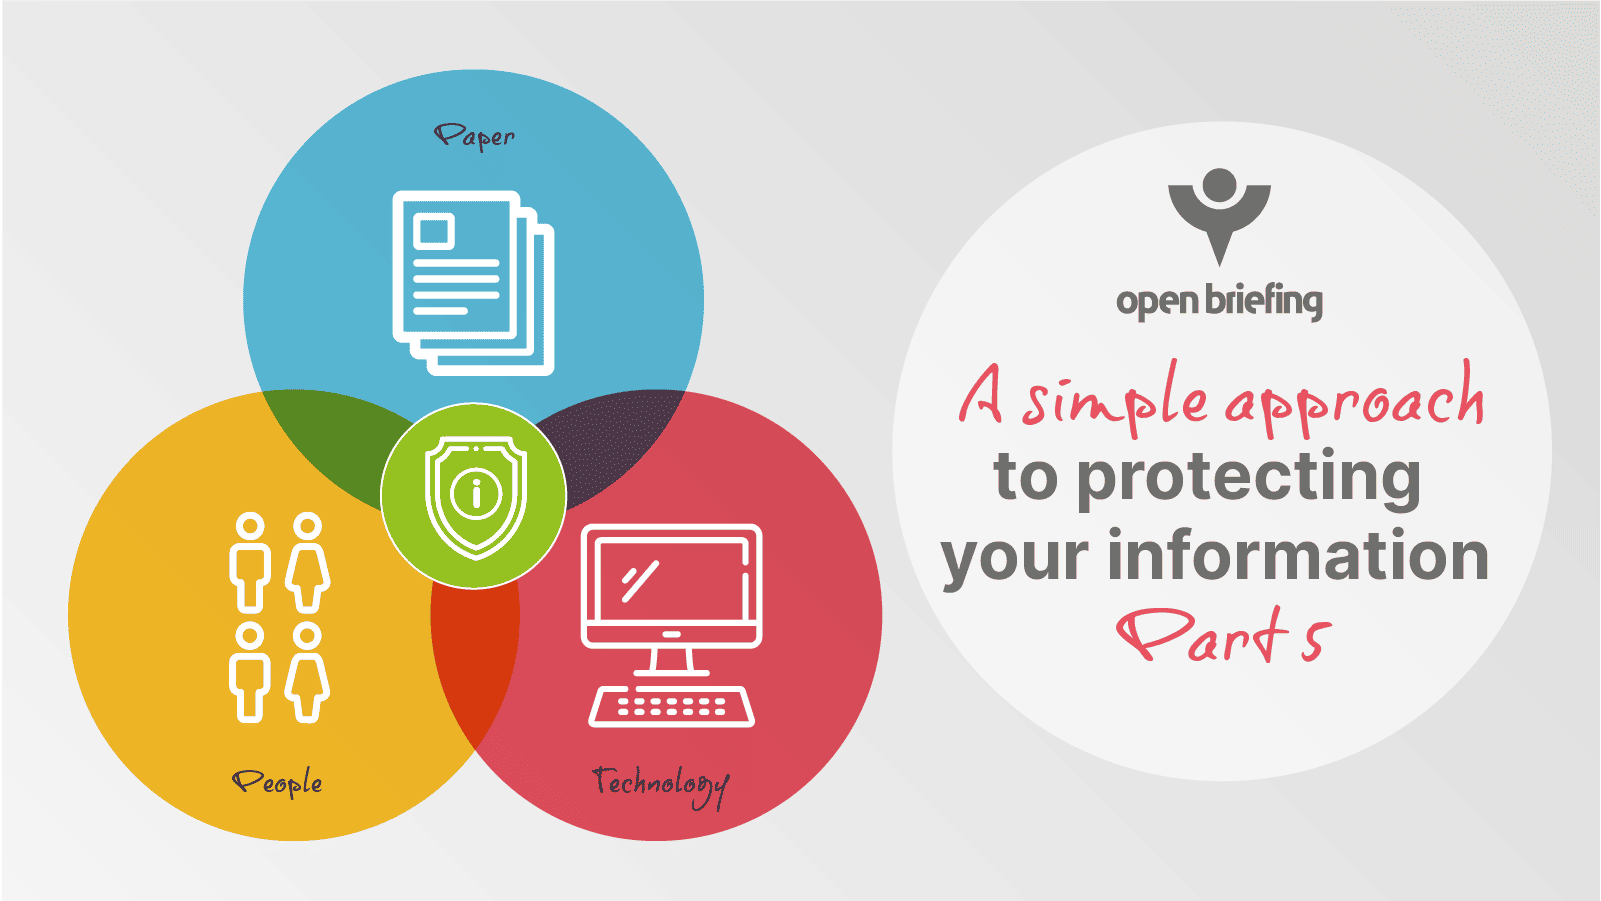
 Les mesures de sécurité des informations se répartissent globalement en trois catégories :
- Papier. Politiques, procédures et lignes directrices.
- Gens. Rôles, responsabilités et pratiques.
- Technologie. Exigences et mise en œuvre.
Il est essentiel que pour chacun de vos actifs informationnels les plus précieux et les plus sensibles, une combinaison de mesures dans les trois catégories soit prise en compte. En outre, les mesures doivent être complémentaires et se renforcer mutuellement. Si les mesures sont considérées isolément, elles peuvent être contradictoires ou entrer en conflit les unes avec les autres et risquer de compromettre vos objectifs de sécurité.
Un exemple concret de mesures potentiellement contradictoires est celui d'une organisation qui adopte une politique formelle interdisant l'utilisation du chiffrement de bout en bout afin de garantir la disponibilité des informations si un membre de l'équipe quitte l'entreprise, tout en exigeant du personnel qu'il mette en œuvre des mesures techniques pour protéger la confidentialité des communications entre les appareils, même si le fournisseur de services est compromis.
Papier
Les mesures écrites comprennent des politiques générales et des procédures plus détaillées relatives à la gestion de l'information. Elles peuvent également inclure des lignes directrices ou d'autres conseils qui complètent les politiques et procédures officielles.
Une façon pratique de démarrer le processus de rédaction est de commencer par une approche ascendante. Cela commence par capturer ce qui est actuellement fait dans la pratique par les membres de l'équipe et la technologie qu'ils utilisent pour obtenir les informations les plus prioritaires. Une fois que cela est connu, vous pouvez le rendre officiel sans changement ou vous pouvez introduire des améliorations durables et progressives pour produire la première version. Les procédures identifiées de cette manière peuvent être promues en politiques une fois qu’elles sont considérées comme permettant d’atteindre suffisamment l’objectif identifié.
Même si la mise à jour des politiques nécessite généralement un processus plus complexe, les procédures peuvent généralement être mises à jour à condition qu'elles restent compatibles avec la politique approuvée. Néanmoins, il est important que les révisions ne soient pas si fréquentes au point de faire du suivi de la procédure une cible mouvante pour les membres de l'équipe.
Personnes
La théorie ne se résume pas à la pratique ; sa mise en œuvre requiert l’implication humaine. Une approche pragmatique consiste à procéder de manière hiérarchique. Le directeur général sera, au minimum, responsable de la sécurité des informations de l’organisation ; toutefois, il est peu probable qu’il dispose des ressources, de l’expérience et de l’expertise nécessaires pour gérer cette sécurité au quotidien. La délégation est donc essentielle.
La responsabilité opérationnelle quotidienne peut être déléguée à une fonction spécifique. Cela ne signifie pas que la personne occupant cette fonction est responsable de la sécurité de l'information de l'organisation ; elle sera plutôt chargée de mettre en œuvre les politiques et de veiller au respect des procédures, par exemple. Elle pourra ensuite déléguer certaines tâches à d'autres fonctions, telles que les responsables de programme ou les référents informationnels. Toute délégation, quel que soit son niveau, doit s'accompagner d'une description claire des ressources disponibles et des obligations de reporting (notamment en cas de non-conformité).
Dans un monde idéal, chacun appliquerait l'ensemble des politiques et procédures et assumerait pleinement ses responsabilités. Malheureusement, la réalité est tout autre. Il est donc essentiel d'observer comment les individus utilisent l'information dans la pratique . Notons que le non-respect des politiques ou les erreurs d'application des procédures par les membres de l'équipe peuvent révéler que certains éléments sont inadaptés ou peu pratiques. Ainsi, plutôt que de recourir à des mesures disciplinaires, un manquement à la conformité pourrait être traité plus efficacement par une analyse des documents de référence, par exemple.
Technologie
Dans les ONG modernes, le rôle de la technologie est souvent dicté par ses fonctionnalités. Cependant, plutôt que de partir des fonctionnalités des appareils et services potentiels, puis de tenter de les sécuriser, il est préférable de commencer par définir vos besoins. Ces besoins doivent englober à la fois les fonctions nécessaires et les propriétés de sécurité souhaitées. Ce n'est qu'après avoir pleinement spécifié vos besoins que vous pourrez envisager la mise en œuvre appropriée (c'est-à-dire l'appareil ou le service que vous envisagez d'utiliser). Notez que certaines mises en œuvre peuvent comporter des fonctionnalités qui dépassent vos besoins, et les risques liés à la sécurité de l'information qu'elles présentent devront être pris en compte : le fait de ne pas utiliser une fonctionnalité ne signifie pas que des adversaires ne l'utiliseront pas si elle leur permet d'atteindre leurs objectifs.
Par exemple, vous aurez peut-être besoin de communiquer et de recevoir des informations d’un collègue en temps réel. Cela exclut le courrier électronique, mais les appels téléphoniques, les SMS, les vidéoconférences et la messagerie instantanée répondraient à cette exigence. Cependant, vous pourriez également être amené à communiquer ces informations de manière confidentielle. Cela exclut en outre les appels téléphoniques et les SMS, mais les services de vidéoconférence et de messagerie instantanée qui implémentent correctement le cryptage de bout en bout pourraient répondre à vos besoins. Vous pouvez ensuite explorer des services spécifiques à la lumière d'autres exigences, telles que le coût ou la facilité d'utilisation.
Dans l'exemple ci-dessus, le service de communication doit être disponible en temps réel, chiffré de bout en bout, économique et facile d'utilisation. Cependant, il est possible que les services (implémentations) disponibles sur le marché ne répondent pas tous à ces exigences. Il convient donc d'identifier les facteurs les plus importants et d'envisager la possibilité de combiner plusieurs technologies et d'adapter les procédures. (Notez que ces exigences sont insuffisantes car elles ne concernent que les informations en transit et ne prennent pas en compte la sécurité des informations utilisées sur les appareils ni celles stockées lorsque ces derniers sont éteints. )
Conclusion
Une fois que vous avez déterminé les mesures (documents, personnes et technologies) les plus appropriées pour atteindre vos objectifs de sécurité, il convient de les consigner dans une liste de priorités. Cette liste simple permet de prioriser le déploiement des mesures en fonction des ressources disponibles (temps et budget) et de suivre l'avancement des actions : celles réalisées, celles en cours et celles restant à entreprendre.
Pour les organisations qui ne savent pas par où commencer à améliorer la sécurité de leurs informations, cette série d’articles fournit à la fois un point de départ et une approche systématique pour aborder ce sujet difficile à l’avenir. Sans savoir quelles sont vos informations les plus précieuses et les plus sensibles, comment pouvez-vous être sûr de les sécuriser ? Sans savoir où elles se trouvent et où elles devraient être, comment pouvez-vous être sûr d’avoir mis les mesures aux bons endroits et au bon moment ? Sans connaître l’objectif de vos mesures de sécurité de l’information, comment pouvez-vous savoir si vous l’avez atteint ou si vous le compromettez ? Et sans donner la priorité ni consacrer des ressources à des mesures de sécurité spécifiques, comment protégerez-vous correctement vos informations précieuses et sensibles ?
Cette approche est très différente de la sécurité numérique, qui se concentre sur la mise en œuvre de mesures générales – généralement basées sur la technologie. La sécurité numérique est essentielle à la sécurité de l’information mais elle n’est pas suffisante. L'approche de la sécurité de l'information est basée sur le risque et plus complexe, mais cette complexité est là pour une bonne raison : elle est conçue pour empêcher les adversaires de compromettre vos informations précieuses et sensibles !