 Introduction
Dans la première partie de notre nouvelle série sur la sécurité des informations, nous avons présenté une approche simple pour vous aider à archiver, sauvegarder ou détruire une grande partie des informations susceptibles de vous inquiéter. Vous pouvez ensuite concentrer votre énergie (et vos ressources limitées) sur le déploiement de mesures de sécurité appropriées pour les informations avec lesquelles vous travaillez. Tout d’abord, dans cet article, nous devons vous aider à répondre :
- Quelles sont vos informations les plus précieuses et les plus sensibles ?
La sécurité de l’information est en passe de devenir l’un des problèmes les plus importants auxquels sont confrontées les organisations caritatives modernes. Malheureusement, ces préoccupations ne se traduisent pas en actes. Cette situation résulte de plusieurs facteurs :
- La grande quantité d’informations déjà accumulées.
- La création et l’acquisition incontrôlées d’informations à l’avenir.
- Manque de ressources (ou manque d’allocation budgétaire à la sécurité de l’information).
- Refus ou incapacité de changer.
- J'espère que quelques outils protégeront tout de toutes les attaques possibles.
- Confusion sur ce qu'il faut faire.
Il est essentiel de commencer le plus tôt possible car le défi ne fera que s'accroître chaque jour qui passe. La réalité est qu’il ne sera pas possible de protéger toutes vos informations contre toutes les manières possibles de les compromettre, et vous devez donc établir des priorités. La première étape consiste à identifier ce que vous essayez de protéger et pourquoi.
Pour résoudre ce problème, il est souvent utile de distinguer deux types d’actifs informationnels en fonction du rôle qu’ils jouent au sein de votre organisation :
- Opérationnel: Assurer le fonctionnement administratif de votre organisation.
- Stratégique: Réaliser le changement souhaité par votre organisation dans le monde.
Cette distinction peut comporter quelques zones d'ombre, mais en général, c'est un bon moyen de partitionner les actifs informationnels de votre organisation afin qu'ils puissent être traités séparément.
Valeur
La sécurité de l'information est souvent perçue négativement. Par exemple, elle est souvent considérée comme contraignante, interdisant certaines méthodes de travail ou l'utilisation de certains outils appréciés. Elle est aussi souvent vue comme une dictature, imposant des contraintes et complexifiant inutilement le travail. Si vous partagez cette perception, il est probable que les conseils que vous avez reçus jusqu'à présent n'aient pas pris en compte un élément essentiel : la valeur de l'information dans votre travail.
Certaines de vos informations auront de la valeur dans le fonctionnement efficace de votre organisation, comme la paie ou les ressources humaines. Il est probable que les obligations juridiques et financières joueront un rôle important dans la solution visant à protéger ces informations opérationnelles. D’autres informations étayeront votre travail de plaidoyer. Le simple fait de mettre en évidence un problème ne gagnera pas l’adhésion du public ou des personnes au pouvoir que vous cherchez à influencer ; les preuves de votre position sont essentielles à un plaidoyer réussi. À ce titre, ces informations sont nécessaires pour atteindre vos objectifs stratégiques.
L'information stratégique n'est pas figée. Elle doit être partagée avec les bonnes personnes et utilisée pour créer de nouveaux contenus, tels que des rapports, des infographies et des campagnes, qui trouveront un écho auprès du public cible. Les activités impliquant des informations à forte valeur ajoutée peuvent être menées de manière moins sécurisée si la volonté d'exploiter pleinement leur potentiel stratégique le justifie. Toutefois, si vous récolterez les lauriers en cas de succès, vous devrez également assumer la responsabilité en cas d'échec. Par conséquent, outre la valeur ajoutée, vous devez prendre en compte les conséquences néfastes potentielles d'un dysfonctionnement.
Nuire
Les organisations caritatives qui s’efforcent d’apporter des changements positifs dans le monde ne sont pas perçues par tous sous un jour positif. Changer le statu quo signifie inévitablement que certains, satisfaits de la situation actuelle, seront menacés par vos actions. Même si les préjudices potentiels peuvent parfois se limiter à des sentiments négatifs ou à l’apathie, certaines conséquences peuvent être bien plus graves. Même si certaines de vos activités peuvent être basées sur des informations accessibles au public, d'autres peuvent nécessiter la contribution de sources confidentielles. Les lanceurs d’alerte qui fournissent des preuves d’actes répréhensibles sont souvent les plus exposés aux risques.
Il faut tenir compte du risque pris par les personnes qui travaillent avec vous. Ceux qui vous confient des informations méritent une certaine protection de votre part. Vous devez considérer les dommages potentiels qui pourraient découler d’une compromission de la sécurité de ces informations. Ces conséquences peuvent aller d’inconvénients à d’éventuelles amendes réglementaires pour votre organisation ; ils peuvent également inclure la source qui perd son emploi ou même fait face à des poursuites pénales. Dans les cas les plus graves, la source ou un membre de votre personnel peut faire face à des représailles pour ses actes sous forme de blessures, d'enlèvement, de torture ou de mort.
S'il est essentiel d'envisager le pire scénario, toutes vos informations ne provoqueront pas forcément de tels dommages en cas de compromission. Il est donc important de prendre en compte la probabilité lors de la hiérarchisation de vos actifs informationnels.
Probabilité
On dit souvent que la sécurité est trop coûteuse et prend beaucoup de temps lorsqu’elle n’est pas nécessaire, mais qu’elle est très bon marché et rentable lorsqu’elle est requise. Malheureusement, nous ne pouvons jamais savoir avec certitude quand cela sera nécessaire et nous devons donc procéder systématiquement sur la base du risque plutôt que de la certitude. Déterminer la probabilité qu’un événement se produise n’est pas une science, mais ce n’est pas non plus arbitraire.
En matière d' évaluation de l'information, il convient de déterminer sa valeur potentielle et le moment où vous prévoyez de la concrétiser. Par exemple, une information conservée pendant des années sans être utilisée aura probablement peu de valeur pour votre organisation à l'avenir. Cela ne signifie pas pour autant que l'information est dénuée de valeur intrinsèque, mais plutôt que sa valeur peut être moindre au regard des autres activités et priorités planifiées de votre organisation.
En matière de préjudice , de nombreux facteurs peuvent déterminer la probabilité qu'un événement se produise. Il convient d'identifier l'adversaire, le préjudice qu'il entend causer et sa capacité à le commettre. Il faut également évaluer s'il passerait effectivement à l'acte, même s'il en a les moyens. Par exemple, une publicité négative peut dissuader certains acteurs – comme les entreprises – d'agir d'une certaine manière, tandis que d'autres – tels que les gouvernements, le crime organisé et les groupes de pression – peuvent ne pas éprouver de telles inhibitions.
Prochaines étapes
Vous devez prendre en compte les différents types d’informations que vous détenez et chercher à mieux comprendre à la fois leur valeur pour votre travail et les dommages que cela pourrait vous causer, ainsi qu’à autrui, si un attaquant les compromettait.
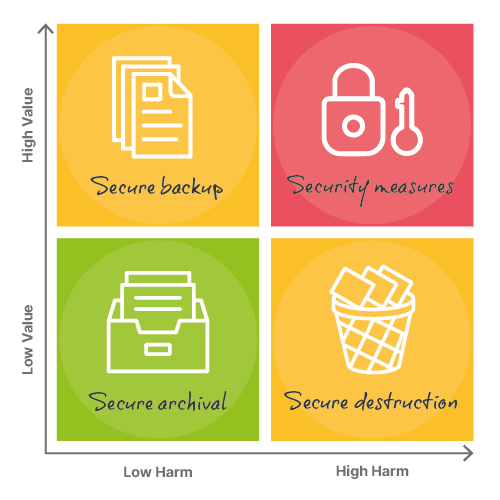
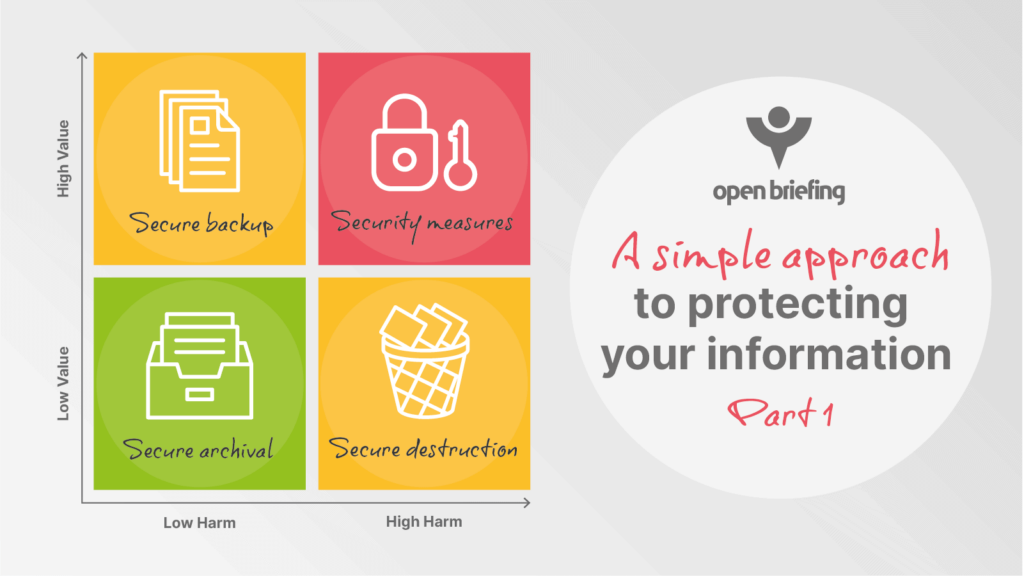
Bien qu’il existe un certain nombre de systèmes possibles de notation des risques qui pourraient être utilisés pour décider par où commencer, une approche simplifiée est généralement préférable à ce stade. L’approche peut devenir plus sophistiquée et détaillée si nécessaire au fil du temps. Le diagramme ici présente quatre grandes catégories d’actions basées sur la valeur et les inconvénients potentiels de vos différents actifs informationnels.
Les informations de faible valeur et présentant un faible potentiel de préjudice devraient être archivées de manière sécurisée, tandis que celles de faible valeur mais présentant un risque élevé de préjudice devraient être détruites de manière sécurisée. Les informations de grande valeur présentant un faible potentiel de préjudice pourraient bénéficier de sauvegardes sécurisées limitées afin de les protéger contre toute destruction ou modification accidentelle ou malveillante.
Les informations à forte valeur ajoutée susceptibles d'entraîner des conséquences graves sont plus complexes et constituent un point de départ judicieux pour la mise en place de mesures de sécurité appropriées. Si vous refusez ou êtes incapable d'apporter la moindre amélioration à la sécurité de vos informations les plus sensibles et précieuses, il est impératif de vous interroger sur les raisons de cette incapacité. (Est-ce parce que vous ne parvenez pas à identifier ces informations ?)
Conclusion
En considérant la valeur et les préjudices potentiels de vos informations opérationnelles et stratégiques ainsi que la probabilité que cette valeur ou ces préjudices se réalisent, vous devriez également être en mesure de prendre certaines mesures sur la base de cette évaluation initiale, notamment :
- Archivage sécurisé.
- Sauvegarde sécurisée.
- Destruction sécurisée.
Vous aurez alors archivé, sauvegardé ou détruit une grande partie des informations susceptibles de vous inquiéter. C'est un excellent point de départ ! Vous pouvez désormais concentrer votre énergie (et vos ressources limitées) sur la mise en place de mesures de sécurité appropriées pour les informations les plus précieuses et sensibles que vous manipulez. Dans le prochain article , nous vous aiderons à répondre à la question : où se trouvent ces informations ?